El Laboratorio de Investigación de ESET Latinoamérica, compañía líder en detección proactiva de amenazas, ha identificado un nuevo código malicioso que afecta a sistemas operativos Windows y se disfraza como una extensión de seguridad para Google Chrome. Este malware, detectado por las soluciones de ESET como JS/Spy.Banker.CV, funciona como un infostealer con la capacidad de robar información sensible, incluyendo datos financieros y credenciales de acceso.
La amenaza se propaga principalmente en México, aunque su estructura y lenguaje en portugués revelan su presencia más allá de las fronteras latinoamericanas. Se distribuye mediante archivos comprimidos adjuntos en correos falsos que se hacen pasar por instituciones bancarias reconocidas. Una vez instalado, el malware detecta cuándo el usuario accede a sitios financieros y modifica el DOM (Document Object Model) del navegador para mostrar formularios falsos que imitan el diseño original, desviando la información ingresada a servidores controlados por los cibercriminales.
Además, este código malicioso puede sustituir datos de billeteras de criptomonedas o cuentas bancarias, redirigiendo así los fondos de las víctimas hacia los atacantes. Según Mario Micucci, Investigador de Seguridad de ESET Latinoamérica, se trata de un ataque con claro objetivo financiero, diseñado para aprovechar la confianza del usuario y robar información y dinero de manera silenciosa. Su carácter transnacional y la utilización de instituciones reales como señuelo lo vuelven especialmente peligroso para la región.
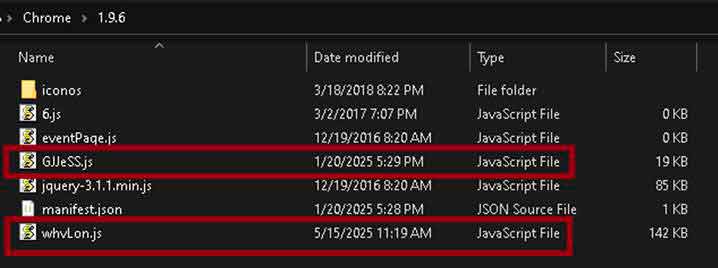
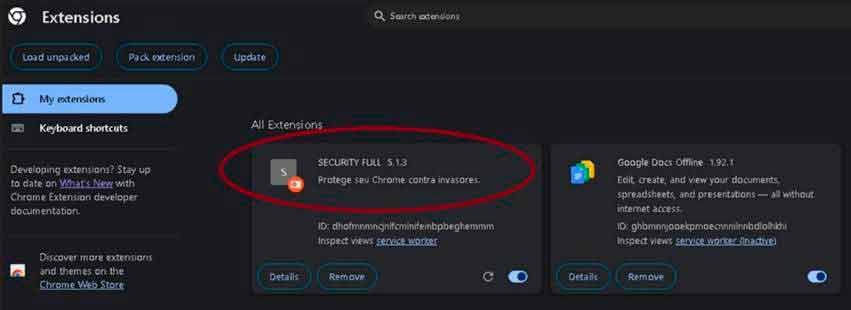
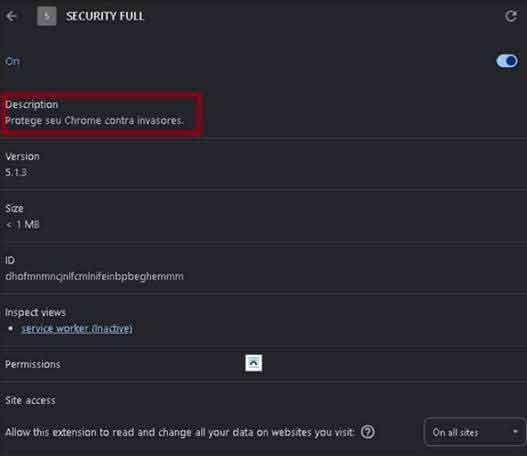
Durante su análisis, ESET encontró que la extensión incluye dos archivos JavaScript con funciones para robar datos, manipular visualmente sitios web y exfiltrar información a servidores C2 (Comando y Control). Las muestras trabajan de forma sincronizada: una recolecta información mientras la otra modifica el entorno visual del usuario. Así, cada vez que el navegador afectado se ejecuta, el malware permanece activo y funcional, asegurando su persistencia en el sistema.
El equipo de ESET también detectó que el malware busca patrones comunes en páginas de bancos y pagos, como “CPF”, “CNPJ” o “Valor”, para inyectar código malicioso y alterar la información del usuario. Estas técnicas de manipulación visual avanzada permiten engañar incluso a usuarios experimentados, ya que la apariencia del sitio permanece casi idéntica a la original. La combinación de arquitectura modular y técnicas de evasión refuerza la necesidad de contar con herramientas de protección especializadas.
Finalmente, ESET recomienda verificar siempre las extensiones instaladas en el navegador y su procedencia antes de realizar cualquier descarga, así como mantener actualizado el software de seguridad. La compañía también invita a los usuarios a visitar su portal WeLiveSecurity para obtener más información sobre este tipo de amenazas y escuchar el podcast Conexión Segura, donde se abordan los temas más recientes en seguridad informática y ciberdefensa en la región.